
全球数据合规引关注,出海企业需多谨慎

2021年12月31日,安永(中国)企业咨询有限公司与上海赛博网络安全产业创新研究院发布《全球数据合规与隐私科技发展报告》(2021 Global Data Compliance and Privacy Technology Development Report ),全面梳理了国内外数据合规尤其是数据隐私的合规体系,Asso 小编在此报告解读基础上摘出与跨境出海相关的要点,供参考。
01
数据跨境流动引发合规担忧
安永报告指出,全球化数字经济推动下,数据跨境趋于频繁。跨境数据中不可避免地涵盖了个人信息、关键企业运营数据和国家信息数据等重要数据。伴随着数据跨境存储、流通和使用的规模越来越庞大,数据种类越来越丰富,数据跨境越来越频繁,安全风险日益加剧。
而且,目前全球尚未形成统一的数据跨境治理框架,数据跨境流动相关概念界定、规范界定在不同国家仍然存在差异,比如有些国家支持数据跨国传输、处理与存储,有些国家支持数据需要存储于本国,但能够被境外主体进行访问(公开信息、网页访问除外),而跨境数据往往受限于数据存储当地的防护水平,可能出现数据泄露风险。加之不同国家地区在相关数据合规政策与法律上存在差异乃至冲突,可能存在跨境 数据使用权限模糊现象,导致跨境数据合规风险进一步凸显。
此外,跨境数据一旦泄漏,影响范围更为广泛,且其往往与暗网/地下市场数据交易挂钩,恶意分子将窃取的数据和个人信息打包售卖,企业难以进行溯源和响应处置。数据跨境流动带来的安全风险是出海企业需要面临的重大挑战,亟需加强数据保护关键技术手段建设,实现有效发现和响应敏感数据违法跨境流动的安全举措。
目前世界各国已纷纷采取措施应对数据跨境,如美国出台《澄清境外数据的合法使用法案》(Clarifying Lawful Overseas Use of Data Act)为其调取域外数据提供管辖权依据,本质上是试图通过国内立法,在数据主权方面做出超地域的扩展。还有一些国家则过数据本地化⸺数据跨境流动合规限制,加强地域化的数据治理,并对特定数据实施本地化存储或处理的措施来保护本国个人数据免受外国监视与调取。
随着全球数据风险挑战层出不穷,伴随数据场景的复杂化、数据参与主体的多样化,健全并完善数据安全法规体系与监管细则成为各国的主要着力点。这是出海企业在设计全球合规体系,及适应海外各国本地化合规策略中需要重点关注的。
02
海外各国数据安全立法及合规监管现状
从全球范围来看,欧盟对于数据采取的安全保障措施是完备且严苛的。其在数据安全与个人信息保护上已经建立相对成熟的体系与框架,对推进全球数据安全的发展进程有着重要借鉴作用。
2016年4月14日,欧盟议会通过《通用数据保护条例》(简称“GDPR”),并于2018年5月25日在欧盟成员国内正式生效实施。在战略层面,基于《欧洲数据保护监管局战略计划(2020-2024)》强调从前瞻性、行动性和协调性三个方面持续加强数据安全保护,重申保证用户个人隐私的基本权利的重要性和必然性。在法律层面,基于GDPR与《非个人数 据自由流动条例》构成数据安全领域的关键立法体系;《电子隐私条例》则是作为GDPR在电子通信领域起细化和补充作用的特别法,两者在监管规则上保持了一定的一致性;《电子证据条例》侧重于科技企业向政府部门提供数据协助,同时保障数据安全。在标准指南层面,2020年发布的《为保持欧盟个人数据保护级别而采用的数据跨境转移工具补充措施》为数据跨境流动中的数据保护问题提供了进一步指导。
从欧盟根据GDPR的执法行动来看,透明度仍然是欧洲数据保护工作关注的重点。监管权限和执法程序的标准化和明细化,不仅帮助监管裁量,而且对于执法透明度与社会示范效应都有益处。这也是欧盟虽然处罚严苛但监管仍高效开展的一大原因。
基于欧盟在数据安全和个人信息保护上形成了严格且完善的战略及法规监管体系,欧盟各成员国及其他国家出海企业在欧盟区域面临着较大的数据合规挑战,需对各项法律法规精读深研。
美国是世界上第一个出台信息保护法律的国家,早在1967年7月6日开始实施《信息自由法案》。长达五十多年的数据安全相关立法进程中,美国将数据保护分为包括个人数据收集、使用的“数据隐私保护”,以及包括保护个人数据未经授权访问及使用的“数据安全保护”。总体来看,美国的数据安全法规体系建立时间久,历史背景复杂、法律分散,尽管对于数据保护的规 定更为细节,但是大多数针对特定行业或是特定数据,缺乏整体性及核心指导的数据安全法案。美国联邦政府在未来可能对个人信息范围延伸、财产性确认与保护做出更深、更广的探索,并且形成统一且覆盖面更广泛的联邦数据安全法案,完善其数据立法体系。
1974年,美国实施《隐私法案》,对政府机构应当如何收集个人信息,收集到的个人信息如何向公众开放及信息主体的权利等做出了较为详细的规定。同时,美国多个州在其原有的个人信息保护法律基础上作出修订,进一步扩展“个人信息”定义,通过参考GDPR的条款,或是完善关于数据泄漏事件的处理,进而补充数据安全法规细节。
以美国加利福尼亚州为例,该州自2020年1月1日起正式实施《加州消费者隐私法案》(CCPA)。该法被称为美国“最严厉和最全面的个人隐私保护法案”,不仅适用于加利福尼亚州的企业,也适用于在该州开展业务的所有企业。部分企业,尤其是跨国企业面临GDPR和CCPA的双重监管。2021年9月8日,加利福尼亚州参议院通过《遗传信息隐私法案》,规定收集消费者个人信息的企业在收集时或收集前告知消费者即将收集的个人信息类别以及信息的用途,并授予消费者选择不向第三方出售个人信息的权利。
美国不仅发布了丰富的各州法案来保护数据安全,还通过数据安全立法为其执法机构的域外数据管辖提供依据。2018年正式签署的《澄清境外数据的合法使用法案》(Clarifying Lawful Overseas Use of Data Act)规定,对于危害美国国家安全的犯罪、严重的刑事犯罪等重大案件,可以根据该法案调取相关证据。这意味着美国执法机构在认为可能存在危害美国国家安全的情况下,可以要求跨国企业将存储在他国境内服务器中的与调查事件或者案件相关数据传输至美国执法机构。执法数据跨境获取需求日益增加的背景下,这一法案将美国的执法效力扩展至全球,并且建立以美国为中心的跨境获取数据的法规体系。这一趋势意味出海企业需要进一步研判多国数据安全法律法规,规划部署数据存储地,进而减少合规冲突。
监管方面,受到立法体系的影响,美国的监管机构也分为联邦机构和州监管机构。因此,企业不仅要面临联邦的监管执法,还需要同时面对50个州各自不同的法律规定。
除中美欧以外,全球大多数国家加紧数据安全战略部署,对数据合规与隐私保护开展严格的法规监管。中东和拉美地区部分网络安全相对落后的国家也在积极拥抱数据安全,引入监管措施。例如,英国出台《数据保护草案》,强化个人数据保护和执法力度;印度政府发布《个人数据保护法案》(PDP),对数据本地化提出更为广泛的要求;泰国国会审议通过《个人数据保护法》(PDPA);新加坡发布《数据保护管理程序指南》《数据保护影响评估指南》及《个人数据保护法(修订)》草案 ;巴西发布《通用数据保护法》,涵盖并强调了域外管辖效力;日本通过《个人信息保护法》修正案;其他国家也对数据的治理工作表现出极大的积极性与政府参与度,持续完善国家层面立法与监管体系。虽然各国立法及监管进度、方式存在差异,但数据安全立法趋势在全球范围内明显。
03
数据合规监管路径与重点
目前,国内外数据安全监管主要表现出几个重点:
第一,大型跨国科技公司更容易成为优先监管对象。一方面,大型跨国科技公司基于业务需要所收集、存储与处理的数据,在数据量和数据重要程度上一般会高于普通公司,具有更高的数据价值与潜在风险。例如,近年来某些大型跨国科技公司侵犯个人隐私、滥用数据、数据泄露等问题层出不穷,使得更加严格的监管势在必行;另一方面,数据安全不仅仅要以监管机构为主导,还需要社会、企业、群众等主体共同发挥作用,而大型跨国科技公司具有更高的社会影响力,可以借助其平台优势发挥行业作用,推动建设更好的数据安全环境。因此,将跨国互联网巨头作为数据保护监管的重点对象,不仅有利于海量数据保护,而且在执法层面也更具有示范和预警效果。
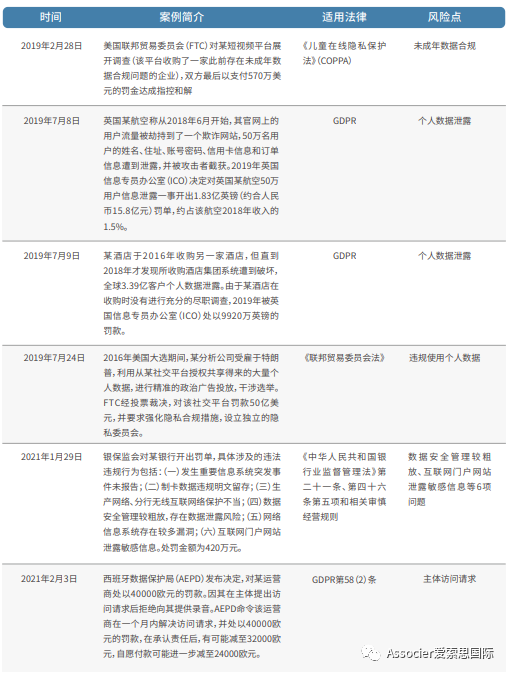
2019-2021年全球数据合规监管处罚典型案例
第二、安全审查成为关键领域数据安全强监管的重要举措。网络安全审查一般是针对关系国家安全和社会稳定的信息系统中所使用的信息技术产品与服务开展审查与监督。目前多个国家已设置审查制度,并且随着安全态势变化,审查范围也在进一步拓展。以美国为例,其网络安全审查涵盖外国投资、关键基础设施保护、供应链安全管理等。目前,全球网络安全审查更聚焦于关键领域及信息科技行业。值得注意的是,国家将安全审查作为重要监管手段之一,以实现数据安全这一最终目的,但考虑到不同国家的网络安全审查制度和体系可能存在法条竞合或法条冲突,需要企业进行预先自审自查。
第三,跨境数据流动被纳入重点监管范围,数据本地化趋势在全球范围内尤其是发展中国家愈发凸显。关键信息基础设施的运营者、大型跨国企业或开展海外业务的企业需要重点关注围绕“跨境数据传输“数据本地化存储”“数据隐私保护”的当地法律规定。目前跨境数据流动治理及监管暂未形成全球性规制体系,但部分国家已经出台相应法律法规。以中国最新发布的《数据出境安全评估办 法(征求意见稿)》为例,除法律、行政法规另有规定的,数据处理者向境外提供在中华人民共和国境内运营中收集和产生的重要数据和依法应当进行安全评估的个人信息,都应当按照办法的规定进行安全评估。
目前跨境数据监管重点主要在以下几个方面:
数据跨境传输目的是否正当与合理,譬如数据传输为了满足必要的业务开展需求,或是为了满足境外监管报备需要;
传输数据的范围和类型以及境外接收方处理数据的用途和处理方式;
数据发送方和接收方的安全防护能力,为了展示安全性,相关数据处理者在向境外提供数据前 ,应事先开展数据出境风险自评估。
第四,个人信息管理的监管活动呈常态化趋势。个人信息作为一种特殊的数据,其创造的价值显著, 无论是企业还是犯罪分子,在多种利益的驱动下,侵犯公民个人信息的现象日益凸显。自2018年起,围绕个人信息违法违规收集使用的专项活动陆续开展,并取得显著的阶段性成效。
总结
随着“元宇宙”概念,区块链技术,5G,6G建设的普及,跨境数据交互的频次和复杂度将成指数级增长,各国在立法的完善程度和监管力度都会加强。出海企业在布局海外业务战略时,应提升对数据合规的重视。而伴随世界各地数据安全与隐私保护法规的完善,全球的隐私环境正在经历一场蜕变。出海企业必须遵守一系列新的合规要求,而日益复杂的网络空间和严峻的威胁环境对个人信息保护提出了更高的要求,在数据安全和数据合规的双重压力下,伴随着云计算、大数据、区块链、超级计算等领域的研发和应用取得突破性的进展,基于新的技术手段为数据合规与隐私保护提供可靠的解决方案开始成为各界探寻的新方向。
本文部分文字及图片引用自安永(中国)企业咨询有限公司与上海赛博网络安全产业创新研究院发布《全球数据合规与隐私科技发展报告》


